Je beveiliging is zo sterk als de leveranciers die je binnenlaat. NIS2 maakt van dat oude gezegde een wettelijke plicht.
Je data staat bij een cloudprovider. Een MSP beheert je laptops. Een salarisverwerker heeft je personeelsgegevens en een kleine softwareleverancier kan op afstand bij je productielijn. Dan stuurt een klant een beveiligingsvragenlijst en vraagt hoe je al die partijen beoordeelt. Voor je het weet, zit je contracten en oude mails door te spitten om uit te zoeken wie eigenlijk waar toegang toe heeft.
Dat is geen uitzondering. Bij de meeste mkb-bedrijven is leveranciersbeveiliging eerder toevallig gegroeid dan bewust ingericht. Het goede nieuws: voor een werkbare leveranciersbeoordeling heb je geen inkoopafdeling nodig. Wel een duidelijke lijst, een verstandige risico-indeling en een vast ritme.
Wat NIS2 vraagt van je toeleveringsketen
Artikel 21 van NIS2 noemt de beveiliging van de toeleveringsketen als een van de minimale maatregelen die elke essentiële en belangrijke entiteit moet nemen. Het gaat om de beveiligingsaspecten van de relatie met je directe leveranciers en dienstverleners. Artikel 21(3) voegt daaraan toe dat je per leverancier kijkt naar specifieke kwetsbaarheden, de kwaliteit van de producten en de cyberbeveiligingspraktijken, inclusief de manier waarop software wordt ontwikkeld.
NIS2 geeft je geen checklist. De richtlijn vraagt om maatregelen die passen bij je risico. Voor digitale dienstverleners zoals cloud-, datacenter- en managed service providers gaat Uitvoeringsverordening (EU) 2024/2690 verder: daar wordt een gedocumenteerd beleid voor de beveiliging van de toeleveringsketen en een actuele leverancierslijst verwacht.
En ook als NIS2 niet direct op jou van toepassing is, bereikt de wet je waarschijnlijk toch. Je NIS2-klanten moeten hun leveranciers beoordelen, en jij bent er daar één van. Reken erop dat vragenlijsten, auditclausules en contracteisen via de keten bij jou terechtkomen.
Je leveranciers beoordelen in vijf stappen
Je hoeft niet elke leverancier tot op de bodem door te lichten. Je moet weten waar het risico zit en daar je tijd in steken.
- Maak een lijst. Begin met elke leverancier die met je data, je systemen of je pand te maken heeft. Kijk verder dan IT: een schoonmaakbedrijf met toegang tot het gebouw en een accountant met je financiële gegevens tellen ook mee.
- Deel in op impact. Stel per leverancier twee vragen: wat gebeurt er als zij gehackt worden, en wat als ze een week niet beschikbaar zijn? Zo kom je tot een eenvoudige indeling in kritieke, belangrijke en laagrisicoleveranciers.
- Beoordeel naar verhouding. Kritieke leveranciers krijgen een vragenlijst en een controle van certificaten zoals ISO 27001 of een SOC 2-rapport, inclusief de scope. Voor laagrisicoleveranciers volstaat een korte check.
- Leg het vast in het contract. Maak afspraken over beveiligingseisen, incidentmelding binnen een vaste termijn, het recht op audit, onderaanneming en wat er met je data gebeurt als het contract afloopt.
- Monitor en herhaal. Beoordeel kritieke leveranciers minstens één keer per jaar, en opnieuw na een incident, een overname of een wijziging in de dienstverlening. Een beoordeling van drie jaar geleden zegt weinig.
In onze ervaring houden de meeste mkb-bedrijven minder dan tien echt kritieke leveranciers over. Dat maakt het werk een stuk overzichtelijker dan het op het eerste gezicht lijkt.
Waarschijnlijk doe je de helft hiervan al
Werk je met ISO 27001? Dan komt het leveranciersdeel van NIS2 je bekend voor. De beheersmaatregelen 5.19 tot en met 5.23 uit Annex A gaan over leveranciersrelaties, beveiliging in leveranciersovereenkomsten, de ict-toeleveringsketen, het monitoren van leveranciersdiensten en het gebruik van clouddiensten. NEN 7510 voor de zorg volgt dezelfde opbouw.
Eén leveranciersbeoordeling kan dus tegelijk dienen voor ISO 27001, NIS2 en de vragenlijsten van je klanten. De valkuil is om er losse trajecten van te maken: een leverancierslijst voor de auditor, een tweede voor het NIS2-project en een derde in een inkoopspreadsheet. Drie lijsten betekent drie versies van de waarheid, en minstens twee daarvan zijn verouderd.
Eén leverancierslijst voor ISO 27001, NIS2 en klantvragenlijsten? Bekijk hoe dat werkt →
Een certificaat is geen vrijbrief
De meest gemaakte fout: het ISO 27001-certificaat van een leverancier opslaan en het daarbij laten. Controleer de scope. Een certificaat voor het hoofdkantoor in Utrecht zegt niets over het datacenter waar je data echt staat.

De tweede fout is de beoordeling als eenmalige actie zien. Leveranciers krijgen nieuwe eigenaren, verhuizen data naar andere regio's en schakelen onderaannemers in. NIS2 verwacht dat je maatregelen meebewegen, en je auditor ook.
De derde fout is de leveranciers van je leveranciers vergeten. Je hoeft alleen je directe leveranciers te beoordelen, maar je mag ze best vragen hoe zij hun eigen leveranciers beheren. Gebruikt je MSP een tool voor beheer op afstand, dan hoort die tool ook bij jouw risico.
De vijf stappen in ISOPlanner™
ISOPlanner™ volgt dezelfde vijf stappen, binnen de Microsoft 365-omgeving die je team al gebruikt.
- Lijst: één leveranciersregister in SharePoint, geen spreadsheet op iemands bureaublad.
- Indeling:een risicoclassificatie per leverancier (kritiek, belangrijk of laag risico), in één oogopslag zichtbaar.
- Beoordeling: vragenlijsten en certificaten, inclusief scope, opgeslagen bij de leverancier.
- Contract: afspraken gekoppeld aan de leverancier en aan de beheersmaatregelen die ze ondersteunen.
- Monitoring: jaarlijkse reviews als terugkerende taken in Outlook en Teams, zodat ze niet van iemands geheugen afhangen.
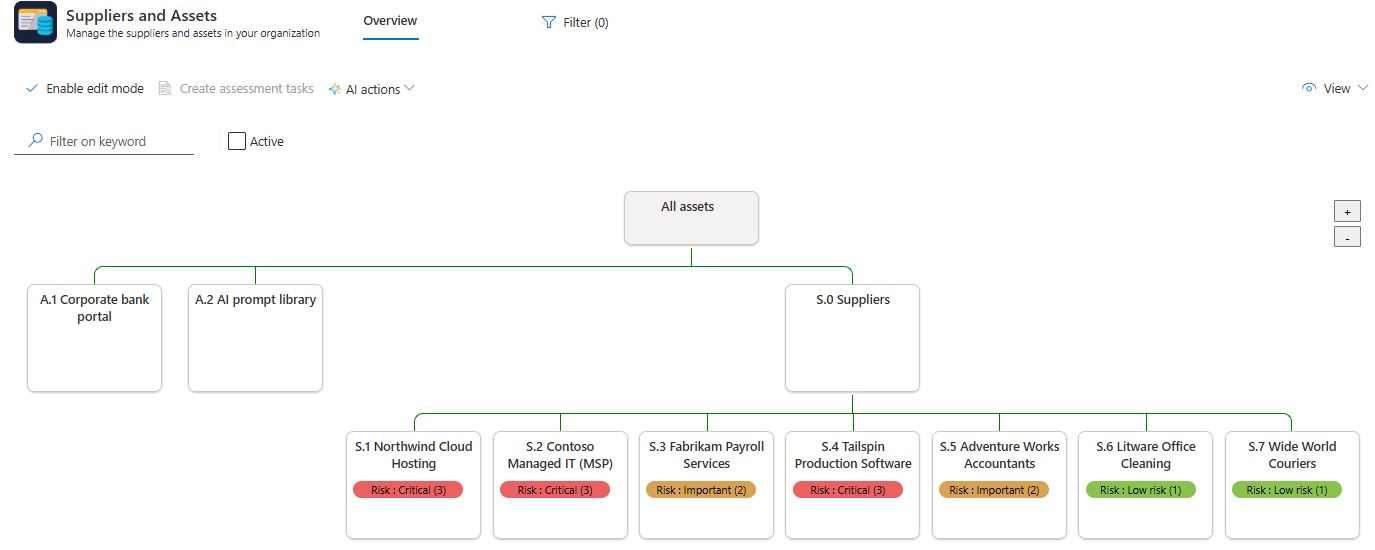
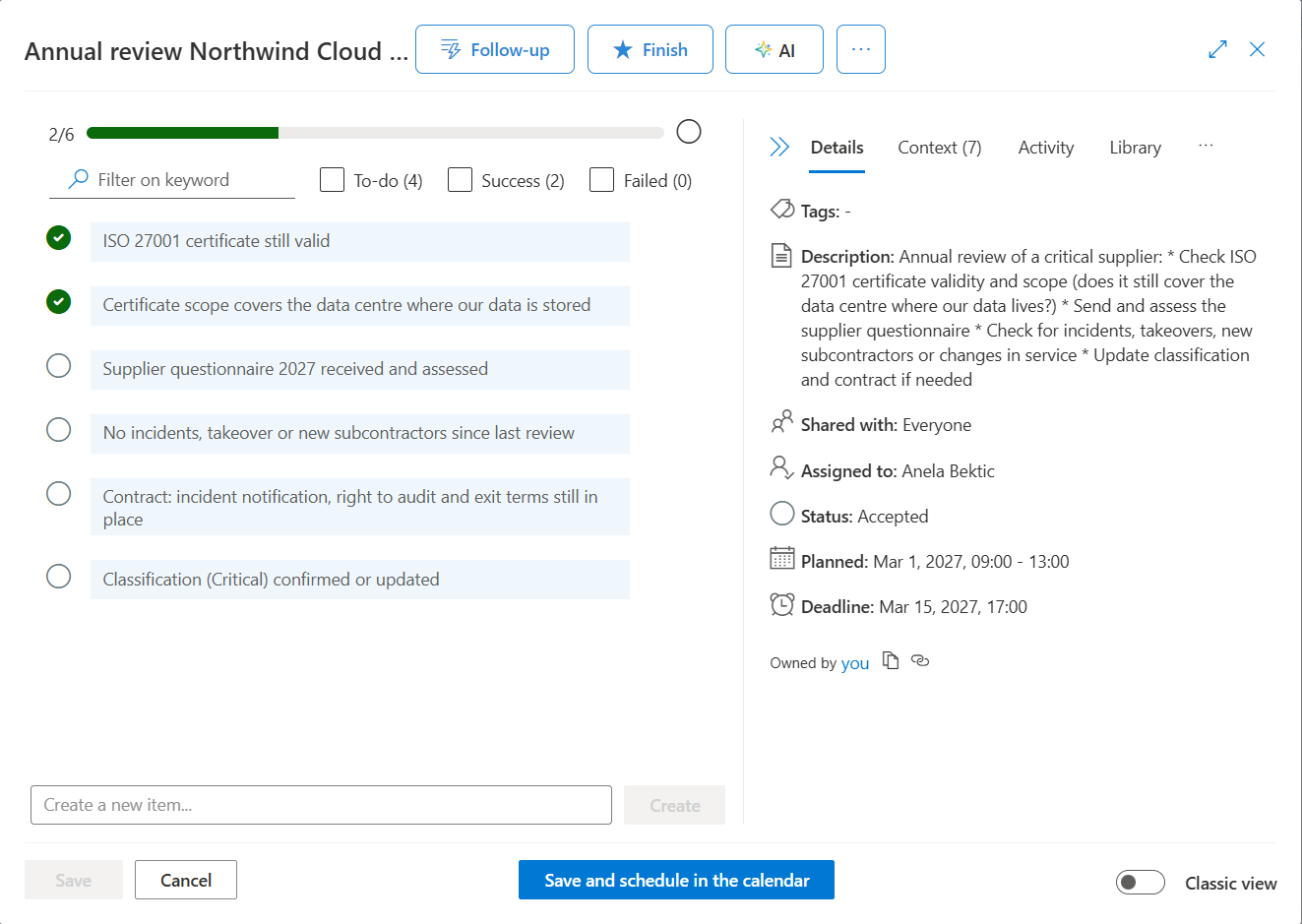
Omdat je elke beoordeling koppelt aan de beheersmaatregelen die ze ondersteunt, telt hetzelfde bewijs voor ISO 27001, NIS2, NEN 7510 en de ruim 50 andere normenkaders waarmee je werkt. Vraagt een auditor of klant hoe je je toeleveringsketen beheert, dan laat je één actueel overzicht zien in plaats van drie spreadsheets.

Je leveranciersregister in Microsoft 365
In een demo laten we zien hoe ISOPlanner™ je leveranciers, risicoclassificatie en reviews op één plek bijhoudt, gekoppeld aan ISO 27001 en NIS2. Vrijblijvend.
Eerst zelf rondkijken? Probeer de interactieve demo →