
100% gehost in de EU
Elk risico in ISOPlanner™ doorloopt een gedefinieerde levenscyclus:
1. Identificeren - Registreer het risico, koppel het aan activa, wijs een eigenaar toe en beschrijf de potentiële impact.
2. Beoordelen - Scoor de waarschijnlijkheid en impact op basis van het risicomodel van je organisatie en koppel het risico aan de mitigerende controles.
3. Behandelen - Leg het behandelbesluit vast — vermijden, overdragen, mitigeren of accepteren, en stel een beoordelingsdatum in.
4. Beoordelen - Werk de status bij tijdens beoordelingscycli. Elke wijziging is gedocumenteerd en traceerbaar.
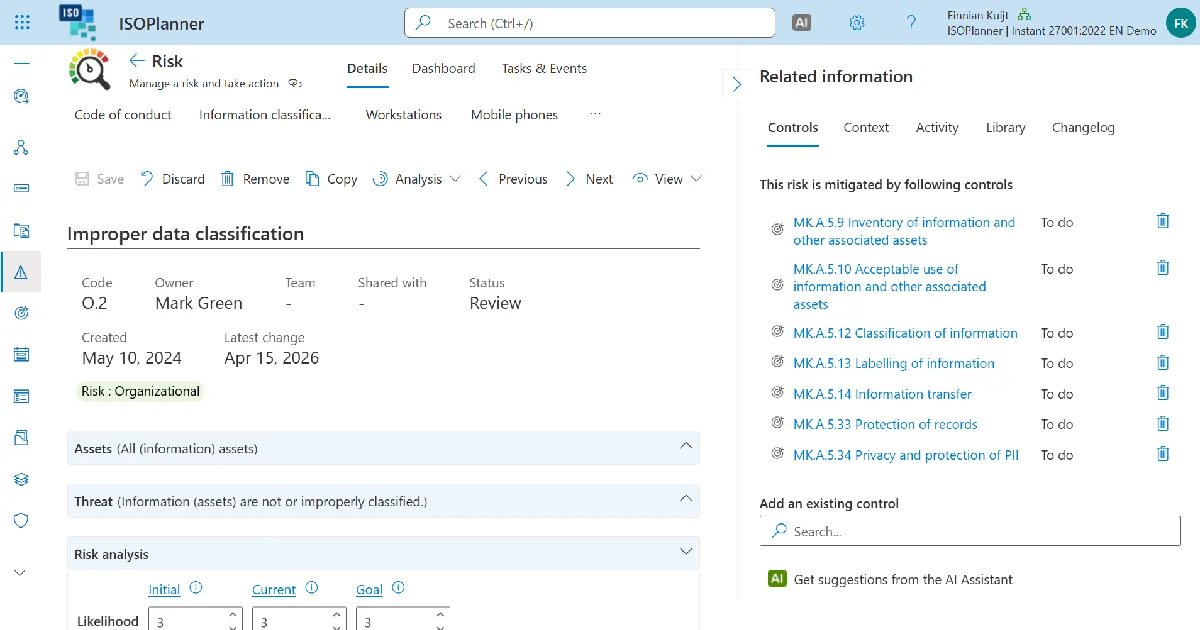
Het risicodashboard geeft een compleet beeld van je compliancepositie in één oogopslag. Risicostatus, gekoppelde controles, bevindingen, non-conformiteiten en incidenten worden samen getoond, inclusief een vergelijking met de vorige periode. Tagcategorieën voor bevindingen, non-conformiteiten en incidenten voeden het dashboard automatisch, zodat de informatie altijd actueel is zonder handmatige rapportage.
Risico's zijn direct gekoppeld aan hun mitigerende controles. Wanneer een controle wordt beoordeeld of ineffectief blijkt, komen de getroffen risico's onmiddellijk aan het licht.
Als de AI Assistent is ingeschakeld, stelt ISOPlanner™ voor welke controles prioriteit moeten krijgen op basis van je hoogste risico's, hun huidige status en de voortgang van de implementatie, zodat je je monitoringinspanningen kunt richten op waar het er het meest toe doet.
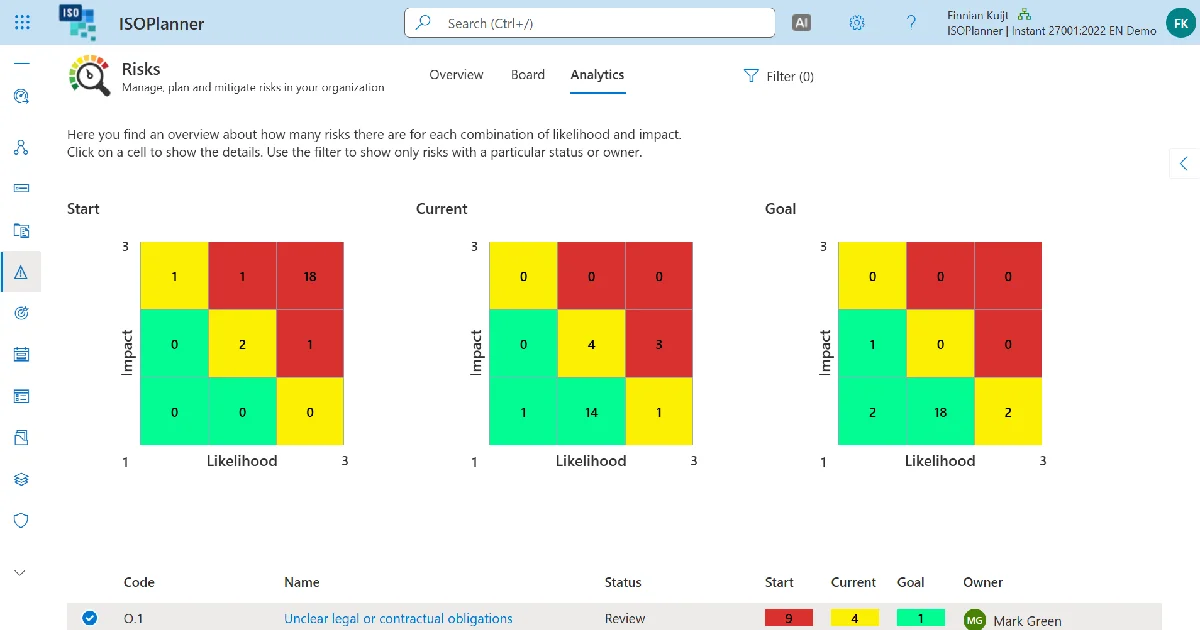
Risico-heatmaps voor visuele oriëntatie, managementrapporten voor leiderschapsbriefings en dashboards die gekoppelde controles, bevindingen, non-conformiteiten en incidenten per risico tonen.
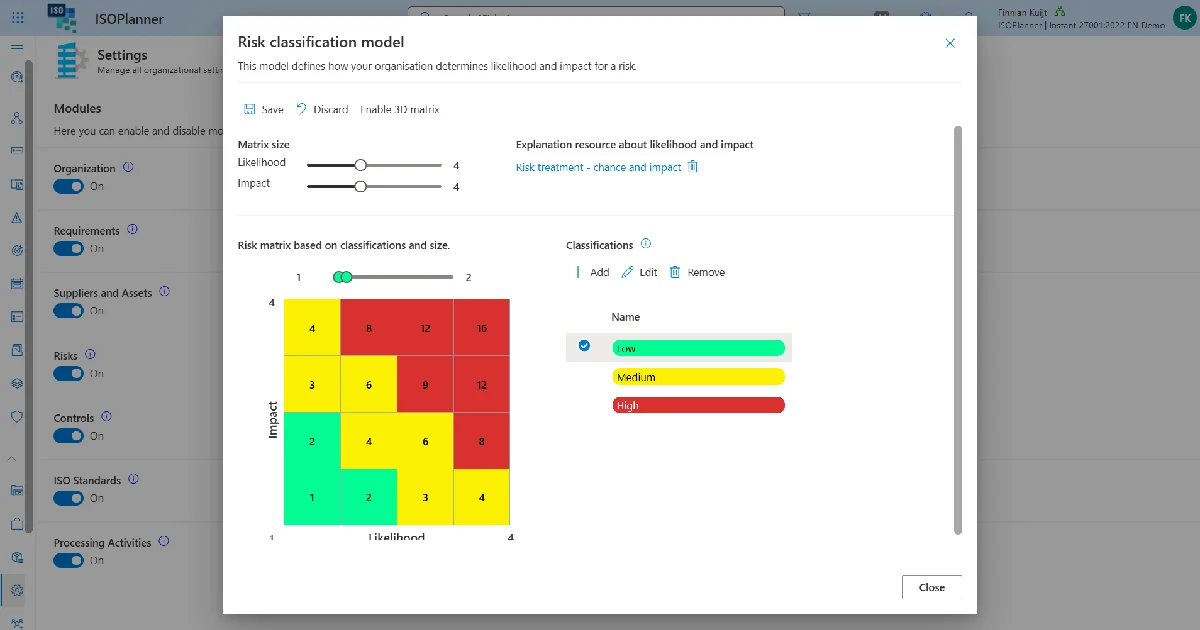
Risicomodellen variëren per organisatie, branche en standaard. Met ISOPlanner™ kun je je eigen scoringsmethodologie configureren en definiëren wat een laag, gemiddeld en hoog risico vormt. Premium-gebruikers kunnen een aangepaste derde dimensie toevoegen, zoals 'Blootstellingstijd' voor ISO-standaarden zoals ISO 13849.
01.
Wat betekent risicobeheer voor ISO 27001?
ISO 27001 vereist van organisaties dat zij risico's voor informatiebeveiliging identificeren, beoordelen en behandelen. Dit omvat het vastleggen van wat er mis kan gaan, het scoren van de waarschijnlijkheid en impact, het beslissen over een behandelingsaanpak en het documenteren van de beslissing. Het risicoregister is een van de eerste dingen die een auditor beoordeelt.
02.
Hoe structureert ISOPlanner™ de workflow voor risicobeheer?
Elk risico doorloopt een gedefinieerde levenscyclus: identificeren, beoordelen en accepteren. Elke fase is gedocumenteerd en traceerbaar. Risico's worden gescoord op basis van het risicomodel van je organisatie, behandelbesluiten worden vastgelegd en beoordelingsdata worden ingesteld. Niets blijft voor onbepaalde tijd onbeoordeeld.
03.
Welke behandelingsopties ondersteunt ISOPlanner™?
Vier standaardopties: vermijden (elimineer de activiteit die het risico creëert), overdragen (verschuif het risico via verzekering of een contractclausule), mitigeren (implementeer controles om de waarschijnlijkheid of impact te verminderen) en accepteren (draag het risico en leg de onderbouwing vast). Elke beslissing wordt permanent opgeslagen bij het risico. Auditors zien de volledige geschiedenis, niet alleen de huidige status.
04.
Kunnen we het risicoscoringsmodel configureren?
Ja. Met ISOPlanner™ kun je je eigen scoringsmethodologie definiëren en instellen wat als laag, gemiddeld en hoog risico geldt voor je omgeving. Organisaties met een Premium-abonnement kunnen een 3D-risicomatrix gebruiken, waarbij een derde as wordt toegevoegd aan het standaardmodel van waarschijnlijkheid en impact voor het scoren van restrisico's of het wegen van de effectiviteit van controles.
05.
Hoe zijn risico's gekoppeld aan controles?
Risico's zijn direct gekoppeld aan de controles die ze mitigeren. Wanneer een controle wordt beoordeeld of ineffectief blijkt te zijn, worden de risico's die de controle dekt onmiddellijk zichtbaar. De koppeling tussen risico en controle wordt gedurende het hele complianceprogramma gehandhaafd, niet alleen bij de initiële instelling.
06.
Welke rapportage biedt ISOPlanner™ voor risicobeheer?
Risico-heatmaps voor visuele oriëntatie, managementrapporten voor leiderschapsbriefings en dashboards die gekoppelde controles, bevindingen, non-conformiteiten en incidenten per risico tonen. De periodevergelijkingsweergave toont hoe het risicolandschap is veranderd ten opzichte van de vorige periode. Leiderschap ziet trends, niet alleen momentopnames.
07.
Hoe voorkomt ISOPlanner™ dat risico's op papier worden genegeerd?
Elk risico heeft een toegewezen eigenaar, een behandelbesluit en een geplande beoordelingsdatum. Het dashboard markeert achterstallige beoordelingen en escalerende risico's. Wanneer de status van een gerelateerde controle verandert, wordt het risicoregister onmiddellijk bijgewerkt. Een niet-beoordeeld risico is zichtbaar niet-beoordeeld, niet stilletjes genegeerd.

Log in to your ISOPlanner™ workspace, or start a free trial.
Log in Start your free trial